
Meta alerte sur les applications piégées qui volent les mots de passe / Photo: NICOLAS ASFOURI - AFP/Archives
 Raymond Aabou absent de Fun Radio après une blessure lors d’une partie de padel
 Attaque raciste de Trappes : l’enquête détaille la préparation de Kevin T.
 Quotidien : Salhia Brakhlia critique Maud Bregeon et Édouard Philippe sur la présidentielle
 Google glisse un hommage à Zelda Ocarina of Time dans son moteur de recherche
 Singles Day 2026 : les premières promotions apparaissent avant le 11 novembre
 Godzilla Minus Zero prolonge avec ambition le succès de Minus One
 Dix ans après Montreuil-Bellay : la famille Théodore réclame réparation pour les internements tsiganes
 Route du Rhum : Francis Joyon secouru après le chavirage de son voilier
 Olivier de Kersauson : entre son manoir bigouden et la Polynésie
 Ukraine : une frappe russe fait 26 morts et fragilise les perspectives de paix
 La pétition visant CNews dépasse 500 000 signatures à l’Assemblée nationale
 Route du Rhum : Violette Dorange raconte sa collision au début de la course
 Israël : les opposants à Benjamin Netanyahu cherchent une majorité commune
 Moscou dit avoir intercepté près de 500 drones ukrainiens en une nuit
 États-Unis : le soutien d’Haley Stevens à Mike Rogers secoue le Parti démocrate
 Florent Pagny : son rituel pour surmonter la claustrophobie lors des examens médicaux
 Paris enregistre un recul des réservations touristiques après la manifestation du 17 octobre
 Le SR-71 Blackbird de la NASA va-t-il redevenir volant ?
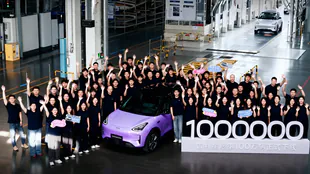 Geely E2 : la citadine électrique franchit le cap du million d'unités
 Trois mille docteurs juniors rejoignent la médecine générale dans les zones sous-dotées
 Euronaval sous haute surveillance face aux risques d’ingérence et d’espionnage
Meta a averti vendredi qu'un million d'utilisateurs de Facebook ont téléchargé ou utilisé des applications mobiles d'apparence innocente mais conçues pour voler leur mot de passe d'accès au réseau social.
"Nous allons informer un million de personnes qu'elles ont pu être exposées à ces applis - cela ne veut pas dire nécessairement qu'elles ont été piratées", a indiqué David Agranovich, un directeur des équipes de cybersécurité de Meta, lors d'une conférence de presse.
Depuis le début de l'année, la maison mère de Facebook et Instagram a identifié plus de 400 applications "malveillantes", disponibles sur les smartphones opérés par iOS (Apple) et Android (Google).
"Ces applis étaient présentes sur le Google Play Store et l'App Store d'Apple et se faisaient passer pour des outils d'édition de photos, des jeux, des VPN et d'autres services", a détaillé Meta dans un communiqué.
Une fois téléchargées et installées sur le téléphone, ces applications piégées demandaient aux utilisateurs d'entrer leurs identifiants Facebook pour pouvoir utiliser certaines fonctionnalités.
"Elles essaient juste d'inciter les gens à donner leurs informations confidentielles pour permettre à des hackers d'accéder à leurs comptes", a résumé David Agranovich.
Il estime que les développeurs de ces applications cherchaient probablement à récupérer d'autres mots de passe, pas seulement ceux de profils Facebook.
"Le ciblage semblait assez indifférencié", a-t-il relevé. Le but semblait "d'obtenir le plus d'identifiants possible".
Meta a déclaré avoir partagé ses conclusions avec Apple et Google.
Google a indiqué avoir déjà retiré de son Play Store la plupart des applications signalées par Meta.
"Aucune des applis identifiées dans le rapport n'est encore disponible sur Google Play", a écrit un porte-parole de Google à l'AFP.
Apple a de son côté précisé à l'AFP que seules 45 des 400 applications étaient sur iOS et qu'elles ont déjà été retirées de l'App Store.
Plus de 40% des applications signalées par Meta servaient à éditer des images. D'autres consistaient en de simples outils, pour transformer son téléphone en lampe torche par exemple.
David Agranovich a recommandé aux utilisateurs de se méfier quand un service demande des identifiants sans raison valable ou fait des promesses "trop belles pour être vraies".
P.Santos--AMWN