Trois alertes illustrent l’élargissement des risques dans le cyberespace
 Volkswagen ID.3 Neo : 1 500 kilomètres pour mesurer ses progrès sur autoroute
 Chery annonce une recharge capable de récupérer 500 kilomètres en cinq minutes
 Une Ferrari V12 longtemps abandonnée s’engage dans une restauration complète
 Renault 5 électrique : l’épreuve de 1 000 kilomètres entre Nice et Paris
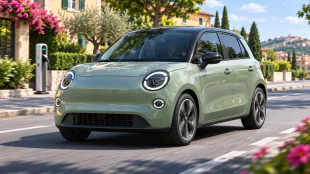 La Fiat Grande Panda électrique vise désormais jusqu’à 400 kilomètres
 L’enseignement catholique défend une école fondée sur la fraternité et la liberté
 Présidentielle : Bruno Retailleau pousse Edouard Philippe vers une primaire
 BMW abaisse de nouveau ses objectifs après un troisième trimestre en recul
Une expérience de rétro-ingénierie assistée par Claude, une attaque contre une centrale britannique et un malware visant des autoradios montrent la diversité des équipements désormais exposés.
Trois événements récents montrent comment les risques informatiques s’étendent au-delà des ordinateurs classiques. Ils concernent des périphériques connectés analysés par une intelligence artificielle, une centrale électrique britannique touchée pendant plusieurs jours et des autoradios Android détournés comme relais réseau.
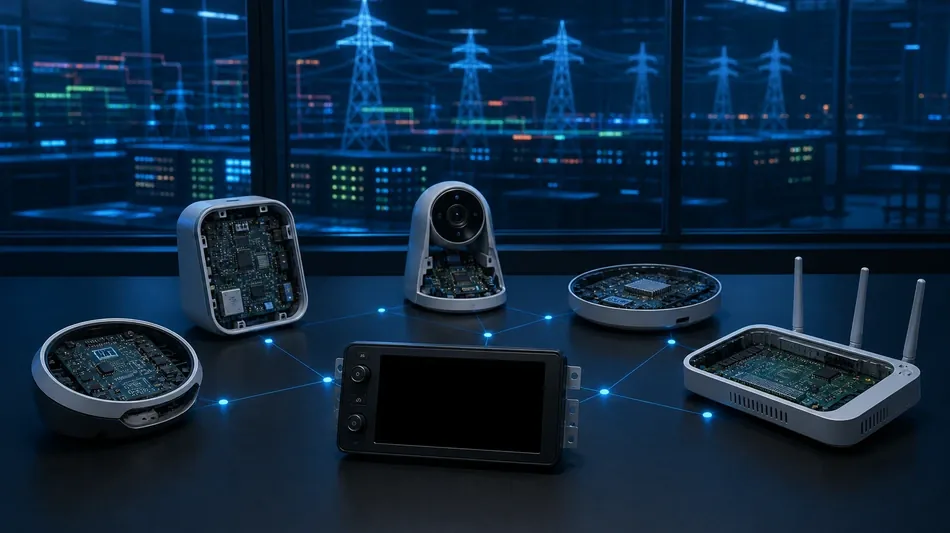
Le chercheur Chaz Schlarp a confié à un agent fondé sur Claude l’analyse des firmwares et des mécanismes de mise à jour de cinq appareils. L’expérience a révélé des possibilités de compromission sur une webcam, un microphone, un moniteur, une carte d’acquisition et une lampe connectée.
Le résultat ne signale pas seulement les faiblesses de ces produits. Il montre que l’IA peut réduire le temps, les compétences et le coût nécessaires pour rétro-ingénier un logiciel embarqué. Des techniques autrefois réservées à des spécialistes deviennent ainsi plus accessibles, y compris à des acteurs qui voudraient modifier un firmware de manière malveillante.
Au Royaume-Uni, le Telegraph a rapporté qu’une cyberattaque attribuée à des hackers iraniens avait neutralisé une petite centrale électrique pendant quatre jours. Les autorités ont confirmé l’incident, tout en indiquant qu’il n’avait pas eu d’effet notable sur l’approvisionnement national, l’installation n’étant pas critique à l’échelle du réseau.
Cette opération serait liée à une campagne plus large comprenant des incidents comparables aux États-Unis. Le contexte a contribué à de nouvelles sanctions américaines visant l’Iran.
Kaspersky a par ailleurs découvert un logiciel malveillant ciblant les autoradios connectés sous Android. L’attaque exploite une faiblesse du mécanisme de mise à jour de produits utilisant le système DoFun. Une fois infectés, les appareils rejoignent un botnet et servent de relais réseau sans que le propriétaire du véhicule en soit informé.
Les chercheurs attribuent la campagne au MoYu Group, associé au botnet BADBOX. La découverte aurait conduit DoFun à corriger la vulnérabilité. Ces trois cas ont un point commun : des objets considérés comme secondaires peuvent fournir un accès, une capacité de relais ou un moyen d’interrompre un service lorsqu’ils ne reçoivent pas des mises à jour suffisamment sûres.
M.Fischer--AMWN