All-in-One WP Migration: Sicherheitslücke kann über manipulierte Archive bis zur Codeausführung führen
 Letzte Funksprüche zeigen Kontrollverlust vor Learjet-Absturz in Florida
 Europas digitale Finanzinfrastruktur soll unabhängiger und robuster werden
 Dobrindts Äußerung über „Chaoten“ löst Kritik von Grünen und Linken aus
 Sachsen-Anhalts CDU ringt um Konsequenzen aus einem umstrittenen Papier
 Der Berliner Gendarmenmarkt erzählt von französischer Einwanderung und Wandel
 NFL-Katastrophenangst: Helikopter fliegt direkt in Feuerwerk
 Geplante Verschärfung des Sexualstrafrechts zielt auf heimliche Aufnahmen
 Digitales Zeitungsabo für Unternehmen: Vorteile und Buchung von Abendblatt PLUS
 ADHS erhöht Risiko für leichte kognitive Störungen im Alter
 Deutsche U23-Boxmeisterschaft startet in Frankfurt
 Stress bei jungen Menschen: Soziale Isolation als häufige Reaktion
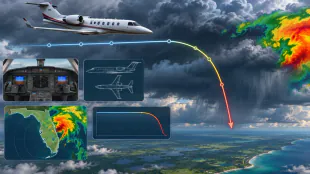 Ermittler untersuchen steilen Absturz eines Learjet 60 in Florida
 Sean Combs soll früher als bislang erwartet aus der Haft entlassen werden
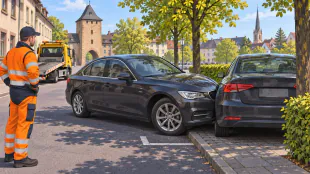 Unfall in Schwenningen endet mit einem Audi auf einem zweiten Wagen
 Funkaufnahmen dokumentieren die letzten Minuten des abgestürzten Learjets
 Ukraine, Russland und USA planen zweitägige Gespräche in Abu Dhabi
 Hertha BSC bereitet sich auf Wolfsburg vor: Fabian Reese kehrt zurück
 CDU-Kreisvorsitzende Schrade kritisiert Parteiführung in Ronzheimer-Podcast
 Technikfolgenforscher warnt vor digitaler Abhängigkeit und Konzernmacht
 Kreuzfahrtschiff MV Odyssey wird zum Symbol für Luxus und Ungleichheit
 BGH bestätigt Rechtsweggarantie: Usmanow darf EU-Rat wegen Verleumdung verklagen
 Staatsbesuch Selenskyjs in Berlin: Massive Verkehrseinschränkungen und Sperrungen
 Kubas Westen bereitet sich auf einen herannahenden Wirbelsturm vor
 Politik reagiert mit Repressionsforderungen auf Proteste der Generation Z
 Manipulierte Kühlanlagen treffen Supermärkte in mehreren europäischen Ländern
Im weit verbreiteten WordPress-Plug-in All-in-One WP Migration and Backup ist eine Sicherheitslücke geschlossen worden. Betroffen sind Versionen bis einschließlich 7.109; Version 7.110 enthält die Korrektur.
Administratoren von WordPress-Websites sollten das Plug-in All-in-One WP Migration and Backup auf Version 7.110 oder neuer aktualisieren. Eine als hoch eingestufte Schwachstelle kann unter bestimmten Bedingungen über die Wiederherstellung eines manipulierten Archivs zur Ausführung von Schadcode auf dem Server führen.
Die Lücke wird als CVE-2026-19949 geführt und mit einem CVSS-Wert von 8,8 bewertet. Technisch handelt es sich um eine sogenannte Second-Order-SQL-Injection. Dabei wird eine schädliche Eingabe zunächst in einem Archiv platziert und erst später aktiv, wenn ein Administrator dieses Archiv über die Wiederherstellungsfunktion verarbeitet.
Durch unzureichendes Escaping und eine nicht ausreichend vorbereitete SQL-Abfrage können zusätzliche Datenbankbefehle eingeschleust werden. Sicherheitsforscher beschreiben als mögliches Angriffsziel den internen Schlüssel „ai1wm_secret_key“. Gelangt dieser in die Hände eines Angreifers, kann er für weitere Zugriffe auf Restore-Funktionen missbraucht werden und schließlich eine entfernte Codeausführung ermöglichen.
Die Schwachstelle betrifft Version 7.109 und älter. Der Hersteller ServMask veröffentlichte am 20. August 2026 die korrigierte Version 7.110. Das Plug-in kommt nach Angaben einschlägiger Sicherheitsdatenbanken auf rund fünf Millionen aktiven WordPress-Installationen.
Der Angriff setzt voraus, dass ein entsprechend präpariertes Archiv tatsächlich von einem Administrator wiederhergestellt wird. Betreiber sollten deshalb nicht nur aktualisieren, sondern auch keine Archive aus unbekannten oder nicht vertrauenswürdigen Quellen importieren. Für bereits mit einer älteren Version eingespielte Fremdarchive empfiehlt sich eine Kontrolle auf verdächtige Nutzerkonten, neue PHP-Dateien und andere Hinweise auf Manipulation.
A.Jones--AMWN